

El envío de correos electrónicos fraudulentos utilizando el nombre, logotipo y datos reales de una empresa existente es una de las técnicas de estafa más habituales en Internet (brand impersonation).
A continuación, analizamos cómo se ejecuta esta trampa, qué implica para quien la recibe y cómo debe reaccionar la empresa suplantada. Usaremos como ejemplo la entidad hipotética Empresa-demo (https://empresa-demo.es).
Ni las pymes ni los autónomos están a salvo
Existe el error común de pensar que estas estafas solo afectan a grandes multinacionales o bancos. Cualquier negocio, pyme o profesional autónomo puede ser suplantado.
Los ciberdelincuentes no buscan solo grandes marcas; suplantar a un proveedor local o a una pequeña empresa ofrece ventajas a los atacantes:
- Mayor confianza inicial: Una factura de un taller, una gestoría o un proveedor habitual genera menos sospechas que un correo de una gran entidad internacional.
- Datos 100% accesibles: Los datos fiscales, teléfonos y direcciones de pequeñas empresas están expuestos públicamente en webs y directorios.
- Procesos automáticos: Los cibercriminales usan programas que extraen firmas comerciales e itinerarios de correo masivamente sin importar el tamaño del negocio.
Perspectiva de la persona que recibe el correo
La apariencia del mensaje
El destinatario recibe un correo con el asunto "FACTURA" que incluye:
- El logotipo corporativo real de la empresa.
- La razón social, dirección física, teléfono y página web oficial (www.empresa-demo.es).
- Un texto breve solicitando revisar un archivo adjunto.
El objetivo es generar duda o urgencia («¿Tengo una deuda pendiente?») para obligar a abrir el archivo.
Las evidencias del fraude
Si se analizan los detalles técnicos del mensaje, el engaño queda al descubierto:
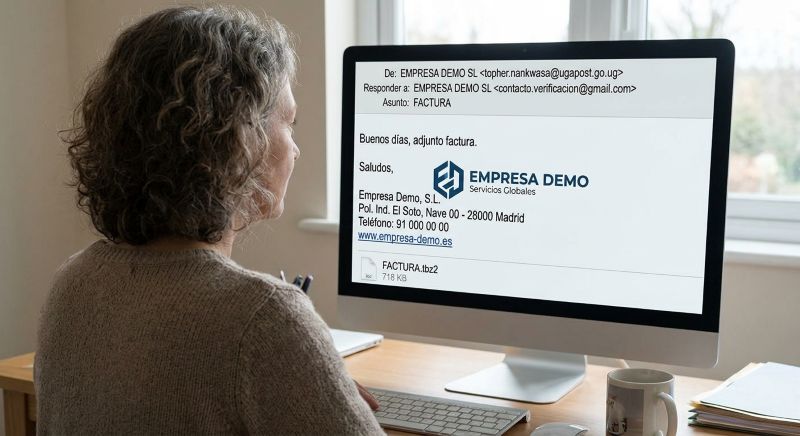
- El remitente real (De:): La dirección entre corchetes (<soporte-usuario@ugapost.go.ug>) no pertenece a la empresa, sino a un servidor ajeno o cuenta vulnerada en otro país.
- La dirección de respuesta (Responder a:): Redirige las contestaciones a una cuenta gratuita de correo (como @gmail.com).
- El archivo adjunto (FACTURA.tbz2): No es un PDF legítimo, sino un archivo comprimido (.tbz2, .zip, .rar) que oculta ejecutable o código malicioso (malware, ransomware).
Recomendaciones para el receptor
- Revisar el remitente real: Comprobar la dirección dentro de < >. Si no acaba en @empresa-demo.es, es falso.
- No descargar adjuntos comprimidos: Desconfiar de archivos .zip, .tbz2, .iso o .exe que simulen ser facturas.
- No responder al correo: Contactar con la empresa solo a través del teléfono o web oficial comprobada.
- En caso de apertura accidental: Desconectar el equipo de la red inmediatamente, pasar un antivirus y cambiar contraseñas.
Perspectiva de la empresa suplantada
El impacto en el negocio
Ver que usan la identidad corporativa de Empresa Demo, S.L. para enviar virus supone un problema grave:
- Alcance indiscriminado (más allá de tus clientes): El correo no solo llega a personas o clientes que conocen la empresa, sino a miles de usuarios desconocidos a nivel nacional o internacional que jamás han tenido relación con la compañía. Esto expande el impacto negativo a un público totalmente nuevo.
- Daño a la reputación: Pérdida de confianza por parte de clientes y proveedores habituales, además de generar una primera impresión totalmente negativa en personas que escuchan hablar de la empresa por primera vez a raíz de la estafa.
- Colapso de atención al cliente: Saturación de las líneas telefónicas, chats y buzones de soporte por parte de receptores desconcertados o molestos que llaman para reclamar o verificar la supuesta factura.
- Bloqueos técnicos e inclusión en listas negras: Riesgo de que proveedores de correo y filtros antispam etiqueten el nombre, dominio o marca de la empresa como malicioso, dificultando que los correos legítimos de la compañía lleguen a sus destinos habituales.
¿Significa que la empresa ha sido hackeada?
No. Usar los datos de una empresa en un correo de phishing no implica que sus sistemas informáticos hayan sido violados.
En la mayoría de los casos:
- Los datos son públicos: Los delincuentes copian el logotipo, dirección y teléfono directamente de la web corporativa o del registro mercantil.
- El envío es externo: Los correos salen de servidores vulnerados de terceros que nada tienen que ver con los de la empresa.
- Infección en clientes: Con frecuencia, el virus proviene de la libreta de contactos infectada de un cliente o proveedor previo.
Plan de acción para la empresa
- Verificación técnica: Comprobar que los servidores propios no tengan accesos no autorizados y verificar que las configuraciones de autenticación de correo (registros SPF, DKIM y DMARC) estén correctamente integradas.
- Comunicación activa: Publicar un aviso en la web oficial https://empresa-demo.es y enviar una nota aclaratoria a la cartera de clientes advirtiendo de la campaña de correo falso.
- Protección legal: Denunciar la suplantación de identidad ante las Fuerzas y Cuerpos de Seguridad (Policía Nacional o Guardia Civil) y notificar el incidente al INCIBE.
¿Has recibido un correo sospechoso o temes que la seguridad informática de tu empresa esté comprometida? En MundoPC te ayudamos a proteger tus sistemas, configurar la autenticación de tus dominios de correo y resolver cualquier duda de ciberseguridad. No dejes la reputación de tu negocio en manos de terceros. ¡Contacta con nosotros sin compromiso!