

Nuestras bandejas de entrada, tanto personales como profesionales, sufren a diario una saturación constante de información real, publicidad agresiva y ciberataques hiperpersonalizados. Con frecuencia, mandamos todo a la papelera sin mirar para ahorrar tiempo. Sin embargo, en el panorama actual de la ciberseguridad, es crucial aprender a diferenciar entre el spam (publicidad masiva no deseada) y el phishing (un ataque diseñado específicamente para engañarnos y robarnos).
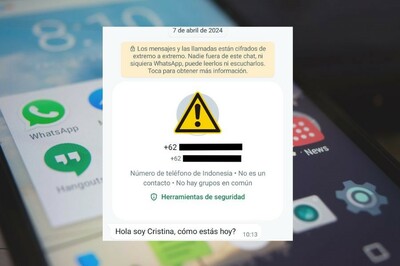
Hoy en día, estas amenazas van mucho más allá del correo electrónico: la Inteligencia Artificial generativa ha transformado estas técnicas, llevándolas con precisión quirúrgica a WhatsApp, Telegram, SMS (smishing), redes sociales e incluso llamadas telefónicas (vishing) apoyadas por clonanación de voz. La alerta debe ser permanente.
¿Qué es el phishing y qué es el spam hoy?
- Phishing: Es una técnica de ingeniería social de ciberdelincuencia que utiliza el engaño para obtener datos confidenciales, credenciales bancarias o accesos a redes corporativas. Gracias a la IA, atrás quedaron los correos con faltas de ortografía o traducciones absurdas; hoy los ataques presentan una redacción impecable, personalización contextual y suplantan a bancos, agencias de transporte, servicios públicos o plataformas como PayPal o Microsoft 365 replicando sitios web idénticos a los originales.
- Spam: Hace referencia a mensajes publicitarios masivos no solicitados. Aunque históricamente se asociaba a ofertas molestas de viajes, fármacos o casinos online, hoy en día se ha automatizado mediante granjas de bots. No siempre constituye un delito, pero sigue abarrotando las bandejas de entrada e inundando los canales de mensajería instantánea.

Principales diferencias en el escenario actual
- El objetivo final: El phishing busca el robo directo de identidad, credenciales o dinero, así como el secuestro de datos (ransomware). El spam busca vender productos o servicios, vender listas de contactos o generar tráfico web, aunque a menudo promocione productos de dudosa legalidad o calidad.
- Nivel de personalización: El spam clásico suele ser genérico y enviado en masa a millones de usuarios. El phishing moderno utiliza datos recopilados en redes sociales o brechas de seguridad previa para dirigirse a ti por tu nombre, mencionando empresas que realmente utilizas.
- El vector de peligro: El spam es una molestia que consume recursos y ancho de banda, pero el phishing es una amenaza directa a tus activos personales o empresariales. No obstante, el spam sirve habitualmente como «caballo de Troya» para distribuir campañas de phishing masivas o infectar dispositivos con malware silencioso.
Consejos anti-phishing y anti-spam adaptados a la era digital
Para hacer frente a los ciberataques actuales, ya no basta con «mirar si el texto está bien escrito». Aplica estas medidas de protección:
- Atención a las urgencias ficticias: Desconfía de cualquier mensaje que exija una acción inmediata («Tu cuenta será bloqueada en 2 horas», «Paquete retenido en aduanas»). La prisa es el principal ingrediente de la ingeniería social.
- Usa autenticación de doble factor (2FA/MFA): Configura el doble factor de autenticación en todos tus servicios clave. Si caes en una web falsa de phishing y entregas tu contraseña, el atacante no podrá entrar sin el segundo código.
- Aprende a verificar los dominios: Revisa siempre la dirección web (URL) real en la barra de navegación, no solo el nombre del remitente que se muestra en pantalla.
Recomendación imprescindible para evitar disgustos
Antes de pulsar un enlace, descargar un archivo adjunto o ejecutar aplicaciones sospechosas recibidas por email, WhatsApp, SMS o redes sociales, pásalo por VirusTotal. Esta plataforma analiza online URLs y archivos mediante decenas de motores antivirus en tiempo real. Es gratuita, confidencial y la mejor primera línea de defensa antes de interaccionar con un contenido dudoso.
A continuación, dejamos varios ejemplos de phishing recibido por correo electrónico y otras informaciones de interés sobre otros tipos de ciberfraudes y ciberseguridad que periódicamente vamos publicando en el blog de las Tiendas MundoPC Informática & Empresas, porque la seguridad informática es una de nuestras prioridades.
EJEMPLOS DE PHISHING RECIBIDO POR CORREO ELECTRÓNICO- Phishing persistente a nombre del Ministerio de Empleo y Seguridad Social
- Mail fraudulento a nombre de la Seguridad Social
- Phishing aprovechando la crisis del Covid-19
- Casos de Phishing: Mapfre, DGT y falsos burofax
- Phishing para conseguir un falso subsidio económico
- Mails fraudulentos en nombre de ING Direct
- Phishing durante la crisis del coronavirus
OTROS ENLACES DE INTERÉS EN CIBERSEGURIDAD
- Links maliciosos: cómo detectar una URL fraudulenta
- Cómo detectar un correo fraudulento
- Recomendaciones en caso de phishing para evitar que nos roben los datos bancarios
- Qué es la ingeniería social, cuáles son las tácticas más utilizadas y qué podemos hacer para evitar ser víctimas
- Qué es la ciberseguridad
- Sextorsión: ciberataques de chantaje sexual
- Consejos informáticos para navegar con la máxima seguridad por Internet